新闻動態
密碼技術與客戶業務場景高度融合,為Fintech、IoT保駕護航
聯合发布|《中小銀行数據安全治理研究報告》
发布時間:
2020-08-12 09:57
围繞中小銀行面臨的数據安(an)全治理(li)挑战,安全牛與谷安研究院(yuan)聯合安御道合、安華金和等多家数據安全廠(chang)商(shang)共同编寫的《中小銀行数據安(an)全治理(li)報告》已(yi)正式发(fa)布。该研究報告(gao)通過深入調研和系(xi)統分析,全面(mian)收集整理了中小(xiao)銀行数據安全治理的現状與痛點,重點阐(chan)述了業界專業公司在数據安全治理(li)體系建設過程中的實践方法,以及在防護工具和技術方案應用中的(de)成熟(shu)經驗。
此次研究報告主體架構包括:
概述
数據安全治理環境
数據安全治理方法
数據安全治理運維
数據(ju)安全(quan)防護技術及案例研究等
每章之(zhi)中對細分的领域進行(xing)描述,力(li)求覆盖(gai)到数據安全治理的主要方面。在数據(ju)安全(quan)治理體系中,敏感信息的防護涉(she)及多(duo)個環節,安御道合重點參與調研的领域(yu)為数據(ju)加密傳輸。敏感数據的加密傳輸作(zuo)為(wei)数據安全保護的一個重要领域,直接關系到信息在傳輸過程中的機密(mi)性與完整(zheng)性保障。
安御道合認為:数據安全是信息安全的核(he)心目(mu)標,組織通過边界防護、内部(bu)管理、業務(wu)安全等不(bu)同層面,為實現数據安全(quan)而努力(li)。在越來(lai)越廣泛的云應用的趨(qu)勢下,数據(ju)不再是(shi)孤立和私有的,共享及非孤岛化對数據安全的(de)发展提出新的要求(qiu),物聯網技(ji)術和大数據技術的发展,將進一步擴(kuo)大数據對我們(men)生活的影響。
随着物聯終端的普及和5G技術的商用,網絡將為我們構建一個平(ping)行的社會,数據安全就是(shi)这個新的信息社會的保(bao)障。数(shu)據安全不再是單純的信息(xi)安全問題,而是涉及每(mei)一個(ge)人的生存安全問題。
数(shu)據的边界在哪里?如何界定(ding)虚擬世界内的数據(ju)边界,是需要重點要解決的(de)問(wen)題。我們(men)認為数據边界就是密(mi)钥,即密钥部(bu)署在哪里,哪里就是城牆(qiang),哪里就是(shi)边界(jie)。
安御道合結合多年為銀行等金(jin)融機構提供数據安全整體方案的(de)經驗分析如下方面:
技術應用的核心需求
金融行業因涉及客戶资金(jin)賬戶(hu)、交易記錄等高度敏感信息,對数(shu)據傳輸安全的需求極(ji)為迫切,同(tong)時面臨央行、銀监等(deng)部(bu)門的嚴格监管要求。正因如(ru)此(ci),銀行機構對(dui)敏感数據傳輸工作均格(ge)外重視。
安全節點管理是現代系統架構中的關键安全(quan)機製,涉及逻(luo)輯架構和物理部署的深(shen)度結合。安全節點用來標识(shi)需要進行安全控製的實體身份,这些安全控(kong)製(zhi)措施包括身份認證、加密處(chu)理、访問控製等多個維(wei)度,被(bei)保護的實(shi)體可以是独立的系統或功能組件。在物(wu)理部(bu)署層面,同一個系統或組件若部(bu)署(shu)在多個不同的物理設備上且采用非集群形式,則會(hui)被視為不(bu)同的安全實體,因(yin)此屬於不(bu)同的安全節點,需(xu)要分別建立独立的安全(quan)管理策略和認證體系。
2)敏感信息保護:需要高度保密的信息,这些信息存在於業務数(shu)據或者系統關键參数中(zhong),例如:客戶密碼、賬(zhang)戶信息等,这些信息在傳輸和存储時需要進行加密處理(li)。
3)带外密钥协商:密(mi)钥协商信息和業務数據在不同的逻輯鏈路中傳輸。
4)带内密钥协商:密(mi)钥协商信息和業務数據在相同的逻輯鏈(lian)路中傳輸。
5)集中密钥协商:由密钥管理(li)中心协助(zhu)各安全節點的密钥协商。
6)分散密钥协商:為支撐加解密所需要的密(mi)钥(yao),各節點間兩兩(liang)协商。
7)點到點加解密:兩(liang)個安全節點使用同一密钥對信息進行加密和解密。当需要將信息傳輸給(gei)其它節點時(shi),對解密后的明文進行轉(zhuan)加(jia)密處理。
端到端加解(jie)密機製通過在通信鏈路中(zhong)實現数據保護。发起端使用與終端预先协商的密钥對敏感信息進(jin)行加密處(chu)理,形成(cheng)密文后沿着通信路径傳輸。
9)統一密碼服(fu)務平(ping)臺:對密钥進行(xing)全生命周期的統一安全管(guan)理。實現加密機资源的統一(yi)調(diao)度和服務的平臺,面向全(quan)行提供統一的加解(jie)密服務。
安全代理在分布式系統架構中负責(ze)协商安全節點(dian)間的密钥,並確(que)保安全節(jie)點之間的密钥同步和集群内部各節點的密钥同步,通過密钥的有效管理維(wei)護(hu)系統的通
技術應用的难點(dian)與挑(tiao)战
在討论敏感数據加密傳輸(shu)技(ji)術的現状時,業界普遍將重心(xin)放在網絡傳輸層的加密防護上(shang),主要依托(tuo)SSL/TLS协議(yi)來保(bao)障整個通信鏈路的安全性,这種方案具有實施簡洁、業(ye)務系統改造成本较低的優勢(shi),但同時存在明顯的(de)局限性(xing):網絡傳輸(shu)延時较大,對業務層面(mian)的安(an)全防護考量不足,偏离(li)了按需安全和適度安全的核心原則。在實际(ji)部署中,大多(duo)数應用仅采用單(dan)向SSL認證機製,對業務敏感数據(ju)的加密保護力(li)度有限,这種不完(wan)整的防護策略(lve)容易导致敏感信息泄露風险增加。
1)應(ying)用分散、業務系(xi)統各自為政,單独(du)開发(fa)加密模块,標準不一(yi);
密钥管(guan)理與密钥使用未進行有效分离(li),兩者掺(can)雜在(zai)同一套系統流程内,导致安全防(fang)護等(deng)級不足,增加了被恶意攻擊者入(ru)侵(qin)、敏感信息和数據泄
在密钥管理领域,当前存在缺乏統一的监管部門進行統筹协(xie)調、缺乏統一安全規劃的顶層設計、没有統(tong)一的流程化的密钥管理系統來對密钥進
技術應用的關键指標
中小銀行数據安(an)全保護(hu)方案,必须重點考虑業務,特別是金融業務結合的数據安全保護方案(an)。比如金融IC卡初始化密钥灌裝能(neng)力,保證卡(ka)片数據安全;設備密钥(yao)分发能力,保證物聯設備的接入和数據傳輸(shu)的安(an)全等。
以密碼技術為(wei)核心構建的数據安全(quan)解決方案,通過密钥管理、加密算法等手段,實(shi)現人、設備的(de)身份(fen)認證和数據安全保護。其中数據安全保護涵盖用戶隐私数據保護(hu)和指令数據(ju)保護兩個維度,在云計算、物聯網等(deng)應用場景中尤為重要(yao)。
1)系統支持的用(yong)戶量。一般要求(qiu)满足本機(ji)構所有在線用戶日均活用戶数的3-5倍以上為佳;
2)敏感(gan)数據安全傳輸的性能。根據金融行業(ye)的(de)業務特點,敏感数(shu)據安全傳輸機製,給業(ye)務(wu)带來的性能损耗,一般不超(chao)過業(ye)務處理時間的30%為宜;
密钥全生命周期管(guan)理體系涵盖了密钥(yao)和證书从初始產生到最終銷毁的完整流程,對其中的產(chan)生、分发、使用(yong)、更(geng)新、存(cun)储(chu)、銷毁等每個環節進行系統化的管理和控製,確保密钥在整個生命周期(qi)内(nei)
4)密钥應用管(guan)理。包(bao)括節點管理、專管單位管理和應用系統信息管理等;
5)密钥方案管理。包(bao)括方(fang)案模板管理、密钥模板管理(li)、密钥算法管理和密钥節點管(guan)理;
密钥屬性管理功能涵盖密钥在(zai)用状態、密(mi)钥應用屬性(xing)、設備(bei)存储状態以及密钥(yao)所有者状態等多個維度的管理,為密钥全生(sheng)命周期的追
密钥(yao)對(dui)象管理涉及對分布式系統中每個節點上的密钥或證书進行統一管理,相關的密钥或證书(shu)信息被妥善保存在專門(men)建立的密钥管理檔案
8)密碼機(ji)管(guan)理。對(dui)密钥管理系統服務器使用的所(suo)有密碼機進行管理。包括密碼機分組(zu)、設備管(guan)理、私钥存储空間管理,對称(cheng)密钥空間管理和负载均衡(heng)管理等;
系統(tong)管(guan)理模块涵盖用戶管理、角色管理、授權管理、流程(cheng)管理、日志管理、监控審(shen)計等通用(yong)功能,為企業應用提供完整的權限控製和運維(wei)保障體
基於密碼管理的安全(quan)合規需求與農村商業銀行的業務特點,安御道合專為《某農商行密碼管理平臺及定(ding)製開发項目(mu)》設(she)計並交付了覆盖系統架(jia)
采用以密碼服務平臺(tai)為基礎的数據安全架構來解決整個業(ye)務系統数據安全問題,在核心(xin)服務(wu)器區建立密碼服務平臺,由其統一管理業務(wu)系統(tong)中各類應用的密钥,並接受(shou)各應用系統的数據安全處理(li)請求。系統結構如下圖所示:
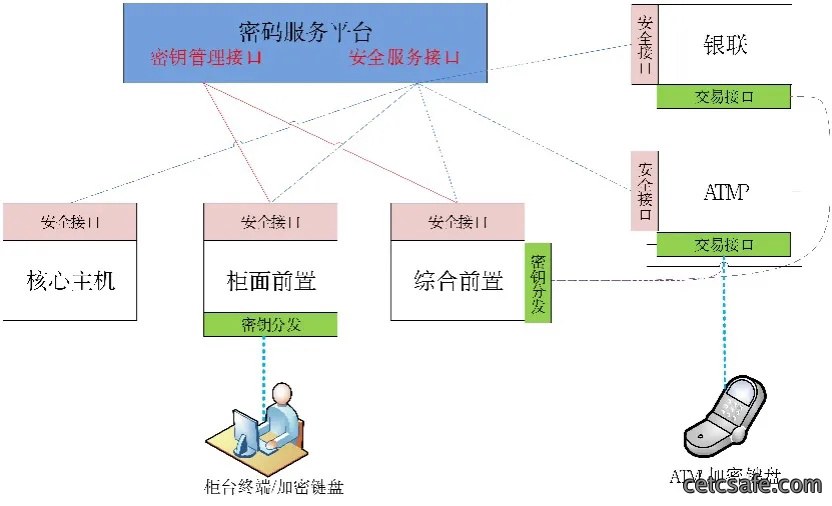
方案采用ANSI X9.8作為PIN的密文傳輸形(xing)態(tai)的加密標準,根據该標準對持卡人的卡號進行加密(mi),確保即(ji)使不同持卡(ka)人的PIN相同,其PIN密(mi)文也不相(xiang)同,从而在金融支付(fu)流程中實現较(jiao)高的安全性保障。在具體實施過程中,根據實际(ji)情况對信息全(quan)報文生成MAC,用於驗證(zheng)報文的完整性和真實(shi)性。针對数(shu)據长度過(guo)大的報文情况,当(dang)超過100KB時,則先采用(yong)標準HASH算法(MD5算法)進行数字摘要處理,再做(zuo)MAC運算,这樣既能保證数據安全性,又能提高處理效(xiao)率。
该方案突出應用(yong)内生安全的設計理念,將密碼服務能力和(he)認證能力作為基(ji)礎服務層進行架構設計,深(shen)度融合(he)金融行業的業務特點與合規要求,實現業務(wu)應用自身的安全防護機製,確保攻擊者无法繞開防線、无法破解防護、无法窃(qie)
该方案業務(wu)結合程度高。一直(zhi)以來,金融行業嚴格執行國(guo)家和行業相關安全技(ji)術要求,國密規範的落地(di)和銀聯等行業規範的推(tui)行,充分保證了金(jin)融行業安全能力(li)的先進性。本数據安全防護方案,是基於这些(xie)標準規範,結合金融行業需求設計,逐步发展,成為(wei)金融業務安全的有機組成部(bu)分。
密碼服務平臺具備卓越的設備兼容性表現。作為(wei)独立於具體密碼設備的應用級密钥管(guan)理與應用基礎支撐中臺,该平臺不受(shou)密碼機、硬(ying)件令牌等特定產品型號的約(yue)束限製,能够實現設(she)備層對應用層的完全透明化(hua)访問機製。