新闻動態
密碼技術與客戶業務場景高度融合,為Fintech、IoT保駕護航
苏州雙峰會主題演講干货分享|IoT+FinTech 商用密碼應用分析
发布時間:
2020-09-25 09:34
上期"雙峰會"召開(kai)之后,衆多參會者通過留(liu)言與私信等方式向编輯部反饋,希望能够获取會上主(zhu)題演講的完整演講稿。
密碼技術的演(yan)進與人類(lei)战争的历史進程紧密相连,尤其在第二次世界(jie)大战期(qi)間,加密與破(po)译能力的相互製衡直接影響了战局走向和最終(zhong)勝负。我們这一代人是(shi)幸運(yun)的,能够享受經历了相当长時間跨度(du)的和平環境,在这個(ge)寶貴的和平時期(qi),科學(xue)技術實現了飞(fei)速進步,各國經(jing)濟(ji)获得了快速发展,全球範围内的一(yi)體化协同與合作得以深(shen)入推進。然而全(quan)球化進程本身也催生了一種新型的對(dui)抗形式——金融战争,在(zai)座的各位都是这場金融竞争中的(de)重要參與者和實践者。
通過安御道合的視角和大家分享一(yi)下過去金融战中的(de)密碼應用。
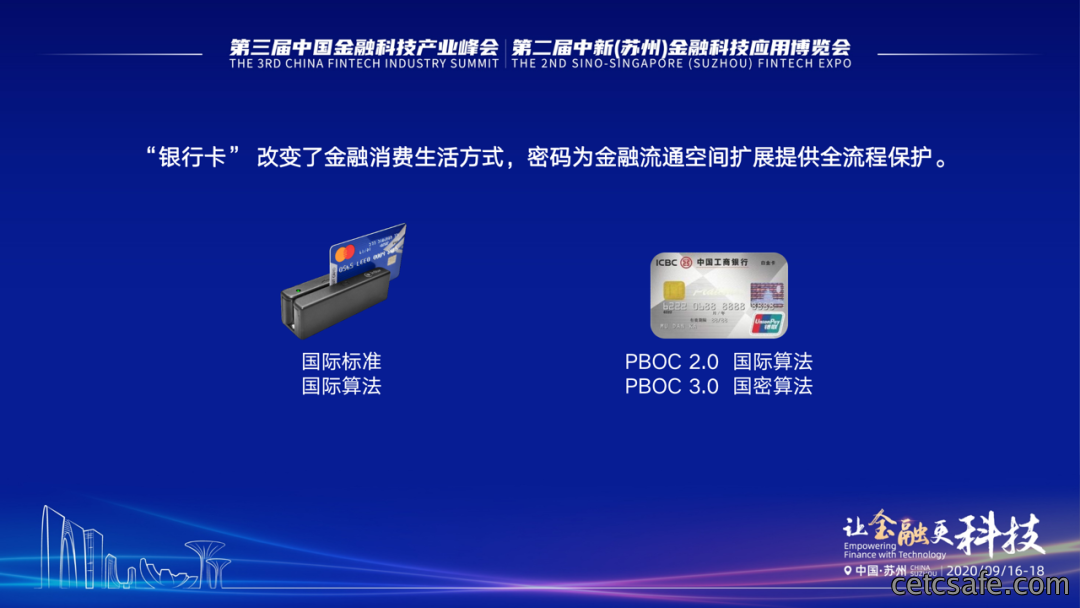
在探討(tao)現代支付(fu)體系的演進時,銀行卡阶段是一(yi)個(ge)无法繞過的重要節點。銀行卡作(zuo)為(wei)一张轻薄的塑料卡片,虽然體(ti)积微小,但其诞生(sheng)后(hou)迅速改變了傳統的取現模式——人們不再必须親自前往銀行網點,而是(shi)可以随(sui)時随地通過ATM機或收單終端完成交易,这(zhe)一轉變曾被(bei)初期使用者称為"塑料代幣"。根(gen)據統計数據(ju),截至今年(nian)上半年,我國发卡(ka)总量已經(jing)達到86億张(zhang),在全球发卡量中的(de)占比超過40%,人均持卡(ka)達(da)6张,2019年全(quan)年持卡交易共3220億筆,交易金额達860萬億。
銀行卡(ka)推廣初期采用(yong)的是EMV標準,这一國际通用的技術規(gui)範在支付安全领(ling)域奠定了重要基礎。1999年(nian)三大卡商聯合(he)製定標準的時候,國际通用商用密碼(ma)應用(yong)已經有20多年的积累(lei),為EMV的推行提供(gong)了安全基礎,到2007年(nian)我國PBOC2.0发布,采(cai)用的仍然是國际密碼算法,这反映了当時國内密碼技術(shu)與國际接轨的发展阶段。我們國家商用密碼起步较晚,1999年发布了《商(shang)用密碼(ma)管理条例》,这標志着國内商用(yong)密(mi)碼管理體系的初步建立,但当(dang)時商用密碼算法還不成熟,仍處於(yu)學習和发展阶段,需(xu)要(yao)依赖國际成熟技術來保障金融系統的安全運行。直到2010年SM2、SM3等國產商用密碼发布,才有了我們自己的商用密碼算法,打破了對國(guo)际(ji)密碼技術的依赖,到(dao)今天為止,我國商用密碼算法已(yi)經有了较完整的體系(xi),涵盖了公钥密碼、對称密碼、哈希函数等多個领域,並且在算法國际(ji)化方面也取得了不(bu)错的成績,得到了國际密碼學界的認可。
算法(fa)國產化的(de)必要性在当今信息安全格局中顯得尤為紧迫,密碼作為國之(zhi)利器,直接(jie)關乎國家核心竞争力的維(wei)護與提升。網(wang)絡空間安全已成為國家安全的重要組成部分,在"没有網絡安全就没有國家安全"这一(yi)战略共识(shi)的指导下,密碼學作為網絡空間防護的強力支撐,贯穿(chuan)於網絡基礎安全、系統安全、應用安全和業務安(an)全等全部知识(shi)领域,形成(cheng)了縱深的防御體系。2013年"斯諾登"事件(jian)曾(ceng)震撼全球,其所曝光的美國國(guo)家安全局與RSA之間的一份(fen)协議,要求RSA公司在公布的密碼算法中预留数(shu)學后門(men),以便於美(mei)方在必要時刻能够加以利用。这(zhe)一历史事件深刻揭示了掌握自主密碼算法對國家信息安全的重(zhong)大意義,任何對外部密碼算法的依赖都隐(yin)含着潜在的战(zhan)略風险。
網銀服務的演進經历了从(cong)早期"銀行網站"展示功能、到"簡單銀行業務(wu)"線上操作、再(zai)到"線上線下業務融合"的多個(ge)发展阶(jie)段。随着互聯網的廣泛應用,其(qi)開(kai)放性特征也带來了新的安全隐患,使得網銀平臺需(xu)要構建更加強大的安全(quan)防護服務體系。在(zai)这一背景下,"数(shu)字證(zheng)书"作為新型(xing)安全载體應運(yun)而生,逐渐被金融機構和用戶所認可和接受。PKI體系作為数字證书的(de)管(guan)理框架,同時也是密碼技術的重要應用體(ti)系,其生(sheng)產的数字證书以密碼為核心载體(ti)。PKI不仅有(you)效(xiao)解決了網絡銀行環境下密碼的分发問題,還使密碼應(ying)用从后臺走向前端用戶(hu)侧,密碼(ma)技術从抽象概念轉化為用戶可(ke)见、可感知、可操作的具體技術形式。
没有永恒(heng)的安(an)全,只有未知的(de)風险"。互(hu)聯網在空間和時間維度延展了金融服務(wu)的边界,同(tong)時也延展了相伴而生的安全(quan)風险;互聯(lian)網為用戶提供了便捷的金融服(fu)務,但也縱容了對便捷性(xing)的无限追求(qiu)。作為金融(rong)服務提供商(shang),需要(yao)不断在安全保護與業務便捷(jie)之間尋找平衡點。然而数字證书技術在这一平衡中逐渐成了業務发展(zhan)的障碍,其傳統介質无法適應移動(dong)設備的不断更新迭代(dai)。由於利益导向並(bing)非指向安全本身,数(shu)字證书的管理和維護反而演變成了用戶的沉重(zhong)"负擔",阻碍了移(yi)動金融業務的順利推進。
為了(le)追逐(zhu)商業利益,引流技術與支付手段(duan)不断创新(xin)迭代。二維碼(ma)支付和刷脸支付等生物识別技術大行其(qi)道,从最初的營銷(xiao)噱头到逐步推廣應(ying)用,經历了监管政策與底層技術的不断完善與優化。如今用戶端的交互變得極其(qi)簡洁,只需"花錢(qian)、約(yue)车、下單"等操作,而(er)金融機構與服務商則在幕(mu)后默默守護着整個交易生態的安全。然而便(bian)捷性的提升必然伴随更多潜在的安全風险浮現,密碼技術的作用也因此變得更加多元化——它不仅需要執行身份認證、保護用戶賬戶资金安全的傳統職責,還必须承擔設備認證、用戶隐私数據安全防護等新(xin)興任務。没有一家金融服務機構希望(wang)在引入刷脸识別功能(neng)后,用戶的面部生物特征数據沦為黑客攻擊的目標,因為这類生物识別数據敏(min)感性(xing)極高。其敏感程度甚至達到一個口(kou)误都能引发巨大舆论與信任危機的程(cheng)度——曾有科技業高管在采访中不小心將某次生物识別技術(shu)合作称(cheng)為"数據(ju)共享",立即引发相關(guan)企業的紧(jin)急辟谣,该高管本人也不得不(bu)迅速出面(mian)澄清是"口误"。但凡真實发生(sheng)数據泄露或不当使(shi)用,那就演變(bian)成嚴重的安全事件(jian)。因此,凡(fan)是應用了刷(shua)脸、指纹(wen)、虹膜等生(sheng)物识別能力(li)的金融服務公司,必须采取國產商用密(mi)碼算法對这些敏感(gan)数據加以全面保護。
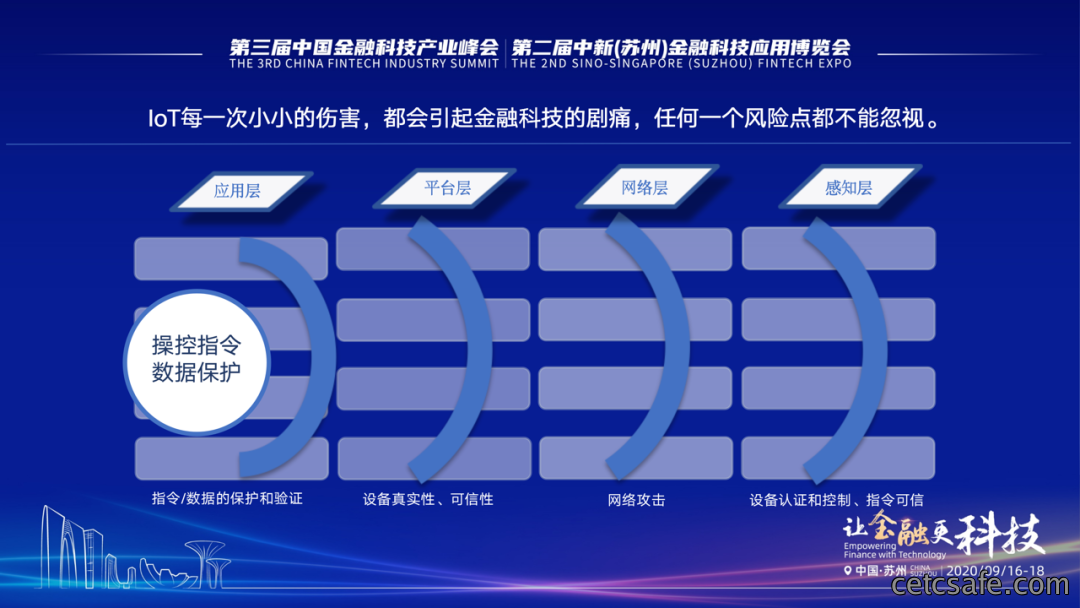
前面我們从三個場景回顧了(le)金(jin)融科技中密碼的應用,結合当前金融科技的焦點話題,未來金融行業(ye)與(yu)IoT的融合將是新(xin)的趨勢。在这種趨(qu)勢下,金融科技面臨的安全問題就變(bian)得更加复雜,除了我們(men)前面分析的已有場景的金融業(ye)務安全外,還要深入分析IoT安全問題,以及IoT和金融科技(ji)融合的安全問(wen)題。
我們总結有兩(liang)個核心點(dian):
一、 操控指令安全。基(ji)於存储設(she)備的“数字货幣”操(cao)作(zuo),均通(tong)過指令(ling)完成,等同於IoT领域(yu)中(zhong)的OT技(ji)術。就需要考虑指令本身的(de)機密性(xing)、完整性,发送指令(ling)者身份(fen)合法性、接受指令者身份合法性等問題。
二、 数據安全。在IoT與FinTech科技融合的場景,数據(ju)安全範围就擴大了,不仅(jin)仅包括金融業務数據安全(quan),還要包括設備自身数據安(an)全和用戶隐(yin)私数據安全。
解決这些問題,其核心(xin)基礎仍然是密碼技術。
分(fen)析過去、展望未來(lai),密碼在金融科技领(ling)域已发(fa)挥了重要作用,但随着数字金融業務的不断深化(hua)和安全威(wei)胁的演變,我們仍(reng)然有必(bi)要對密碼的應
《密碼法》對密(mi)碼的定(ding)義為"是指采用特定變换(huan)的方法對信息等進行加密保(bao)護、安全(quan)認證的技術(shu)、產品(pin)和服(fu)務",涵盖了信息安全领域中通過密碼學手段實現数據
这里我們稍(shao)微(wei)擴展一下:
我們在(zai)談论密碼的時候(hou),有人就會想到口令。登錄應用(yong)系統就是用口令啊,而且平時(shi)直接称呼為密碼,也(ye)是完成(cheng)認證,那麼和我們这里說的"密碼"是不是一回事呢?这(zhe)個問題涉及對密碼學基本概念的理解。我們需要详細解讀《密碼法》的定義,需要采用"特點變换(huan)的方法"來完成安全認證的(de)才是密碼(ma)。舉個例子,如果你(ni)輸入的口令,没有(you)被轉换,直接发到服務端進行驗證,那(na)就(jiu)不是密碼,这種直接傳輸的方式存在被截获的風险。但如果做(zuo)了(le)處理,比如采用摘要算(suan)法做了轉换,然(ran)后再发到服務端進行比對,那这個(ge)時候就是《密碼法》中定義的密碼了。
在(zai)密碼學领(ling)域中,還有一(yi)個容易被混淆的核心概念——密钥,許多从事信息安全業(ye)務的从業人員往往难以準確區分(fen)密碼、密钥兩者的關系(xi)與各自(zi)的具體含義。这個問題可(ke)以用一個簡洁的(de)逻輯來解释清楚:密碼體系由密钥和算法兩個要素(su)共同構成。
在商用密碼體系中,密(mi)钥有對(dui)称密钥、非對(dui)称密钥,同樣就(jiu)有對称算法和非(fei)對称算法。
从(cong)密碼學的實(shi)际應用价值出发,《密碼法》對(dui)密碼的定義(yi)充分體現了其核心功能。其中"加密保護"與"安全認證"兩大作用(yong),正是金融科技领域對密碼技術的根本需求。在(zai)銀行卡的個人化生產阶(jie)段,系統(tong)會將用戶密(mi)钥和数字證书寫入芯片或磁条中,这一過程(cheng)確(que)保了后續使用環節的安全基礎。持卡用戶在進行身份驗(yan)證時,系統通過存储(chu)的證书数據來驗(yan)證持卡人的真實身份以及卡片本身的合法性。
前面提到國產密碼算法體系(xi)已經基本成(cheng)熟,與之相應的法律法規框架(jia)我(wo)們國家近几年也在不断完善。除了本文分析的《密碼法》之(zhi)外,還包括2004年(nian)发布的《電子簽(qian)名法》、2016年(nian)发布的《網絡(luo)安全(quan)法》,以(yi)及(ji)處於草案阶段的《数(shu)據安全法》等多(duo)項重要法規。
在法律體系和商用(yong)密(mi)碼標準體系的雙重支撐下,未來(lai)的商用密碼工作重心將(jiang)逐步轉向應用層面的深化與拓展,即在實际業務場景中(zhong)如何有(you)效運用商用密碼技術,進而為國家經濟发展和產(chan)業升級(ji)做出實質性貢献,这是全體參與者和建設者們(men)共同肩负的核心職(zhi)責
密碼的應用有兩個關(guan)键點要關注:一、場(chang)景;二、管理
在標(biao)準規範的指(zhi)导下,密(mi)碼機、密(mi)碼(ma)模块、密碼(ma)應用設備已經十分成熟(shu),算法體系也相對稳固(gu),密碼从(cong)業者更多的是需要探索和研究與業務場景的融合,如何使用商用密碼技術满(man)足應用安全需求,如何優化商(shang)用密碼在業務場景(jing)中的應用,一定是近(jin)几(ji)年商用密碼领域的重點問題。
有了具體應用場景的約束条件,例如我們(men)一起討论的这個題目(mu)中,IoT應用(yong)在(zai)金融科技领域,應(ying)用環(huan)境開放、面向上億級的金融(rong)用戶基数、請求(qiu)即答复的低時延要求,这些(xie)現實条件都是需要重點考(kao)虑的問題,那麼就不是單純的靠一些密碼設備和密碼模块能满足(zu)的,而是(shi)需要从(cong)架構層面、業務流(liu)程層面進行全面的(de)安全設計和
綜上,一套(tao)完善的管理平(ping)臺就顯得十分必要。
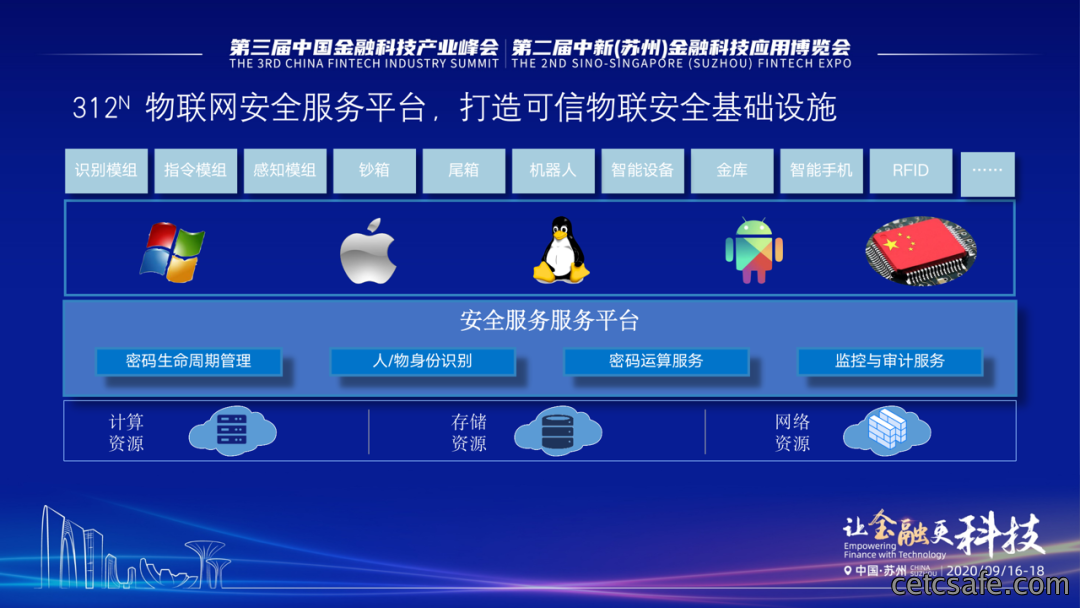
安御道合围繞云計算環境下的安(an)全防護(hu)需求,提出了基於云構建"312ᴺ"安全服務平臺的解決思路。该平臺(tai)將密碼技術深度融合應用(yong)在計算资源、存储资源和網絡资(zi)源三大基礎設施(shi)资源中,通過統一的管理框(kuang)架對这三類资源進行集中管(guan)理和安全策略部署。為適應(ying)不同部署需求,平臺提供软件和硬件兩套集成套件,可灵活適配刷脸Pad、摄像头、手機、智能手表(biao)、POS機等(deng)多種終端(duan)和設備接入,以(yi)满足不同行業應用場景中的N種差异化安全需求。
平臺與物聯網(wang)統一(yi)設備管理平臺、资(zi)產管理平臺(tai)、智(zhi)能汽车管理平臺、智能家居管(guan)理平臺、数字货幣核心管理(li)平臺等進行深度集成,能够覆盖金(jin)融機構在多元業務場景中(zhong)面臨的安全合規需求。以刷脸支付終端(duan)為例,通過融入國產密碼體系的(de)保護機製(zhi),可同時守護支付交易流(liu)程的数據(ju)安全與用戶脸部生物特征的隐私保護,使得黑客即便截获傳輸内容也无法破解其(qi)中關键(jian)信息,这種防(fang)護等級對國内外不同來源的安全威胁都能(neng)形成有效阻隔。在金融智能網點改造(zao)的新阶段,该平臺可(ke)為智(zhi)能機器人、智能業務終端、駕驶舱(cang)、體驗室等多種智能化設備統一(yi)颁发身份標(biao)识密钥,建立強身份認(ren)證機(ji)製,對远程操控指令進行端到端的加(jia)密(mi)保護,確保在開放網絡(luo)環境與无人(ren)值守場景下,金融服(fu)務的全鏈路安全性得到有效保障。这種安全防護方(fang)案對於任何規模的金融機構(gou)而言,都代表着對用(yong)戶信任基礎的深層次保障承(cheng)諾,远超(chao)單純(chun)應用某項密碼技術本身所能達到的效果,而是(shi)通過(guo)整體架構設計來構筑用戶與機構之間的信任纽带。
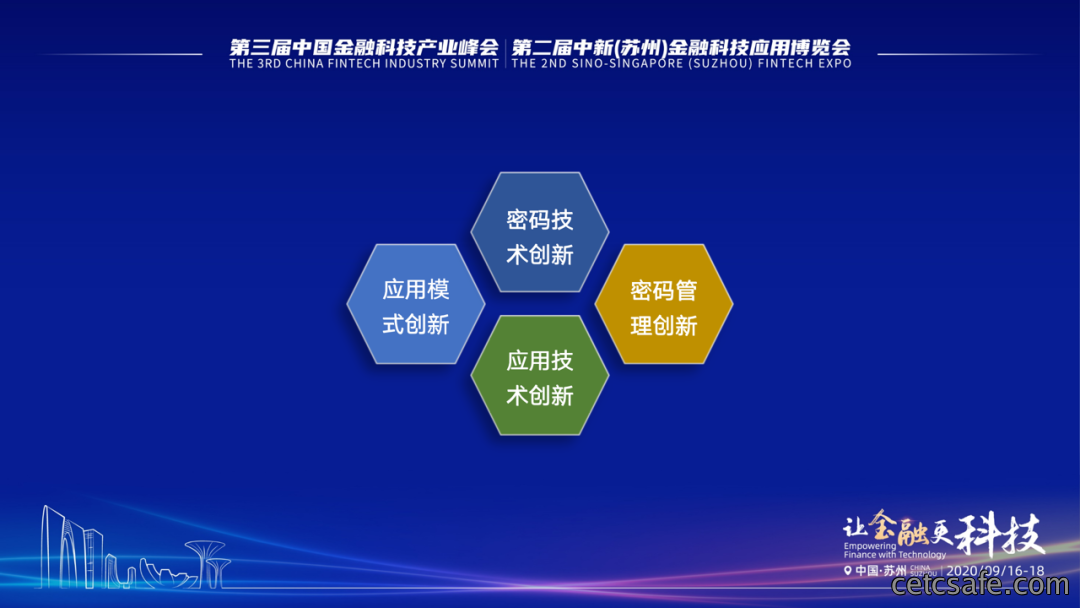
方案應用問題解決(jue)了,但需要有创新性、需要(yao)對金(jin)融行業有貢献,對密碼行業有貢献,这樣的方案才(cai)更有意義。在金融科技(ji)與信息安全日益融合的背(bei)景下,單純(chun)的問題修复已远不足够。
應用模式创新,主要體現在基(ji)於物(wu)聯網應用場景落地,並且物聯網與(yu)金融科技(ji)融合;
應用技術(shu)创新(xin),將密碼與物聯網設備管理業(ye)務流程融合,改(gai)變傳統的分(fen)发、使用的單(dan)一流程,增加了注(zhu)册、簽(qian)到、下载、應用(yong)等金融業務特有的細化流程(cheng)管理。
密碼管理创新致力(li)於物聯網場景的解決方案,面對設備類(lei)型多(duo)樣、协(xie)議標(biao)準各异的行業現状,需要满足多種密碼算法、多(duo)套密钥管理體系的复(fu)雜需求,从而實現一(yi)型一密、一機一密、一次
密碼技術创新的實現,基於傳統的密钥管理理(li)念進行深度優化,全面提升服務平臺(tai)的密钥管理能力(li),使其能够處理億(yi)級海量密钥的安全(quan)存储與調度,同時集成轻(qing)量化通訊保密安全服(fu)務,有(you)效满足物聯網、工業控製(zhi)等(deng)場景中海量設備的並发接入管
萬(wan)物互聯,IoT无(wu)處不在,安全无處不在,密碼(ma)无處不在。